企业安全建设 资产管理面面观
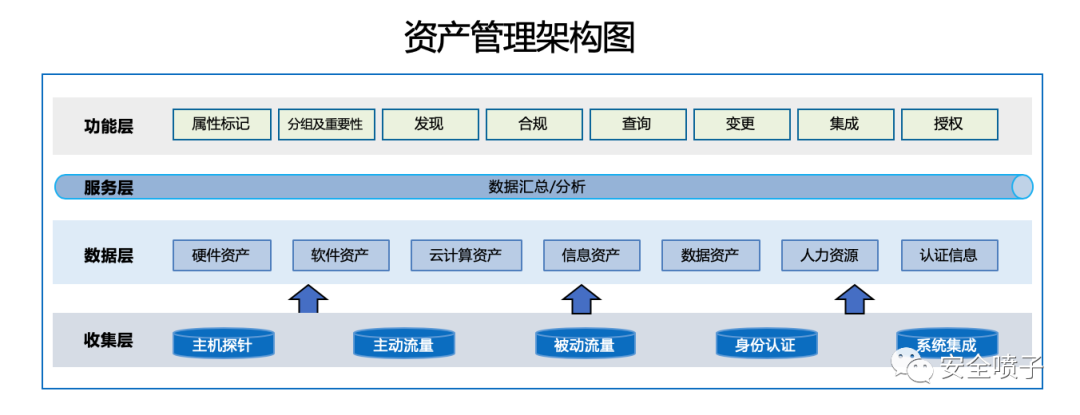
在企业的安全建设体系中,资产管理往往被视为“最基础”的一环,却也恰恰是最容易被忽视、最难以做透的一环。很多安全事件追溯到漏洞的根源并不在于某个高深的技术缺陷,而在于一台早已被遗忘的服务器、一个无人认领的测试账号,或者一份从未纳入台账的数据库。可以说,资产管理的颗粒度,直接决定了安全建设的有效边界。\n\n一、什么是资产管理\n\n企业资产管理,是指对组织内部所有具有价值的资源进行识别、记录、分类、跟踪和维护的过程。这里的“资产”不仅包括有形的硬件(服务器、网络设备、终端),也包括无形的软件(操作系统、应用系统、中间件、数据库)、数据资产(客户信息、代码、文档)、云资源(虚机、容器、存储桶、API)、账号与权限,以及人员与流程等。\n\n从安全视角看,资产管理要回答三个基本问题:我们有什么?它们在哪里?谁在负责?没有清晰的答案,后续的漏洞管理、访问控制、事件响应都像在流沙上盖楼。\n\n二、为什么资产管理是安全建设的基石\n\n1. 不可见即不可管,不可管即不可控。 安全团队无法保护自己不知道存在的资产。很多攻击者正是利用“影子资产”作为跳板,悄悄进入内网。\n2. 影响面评估的前提。 当爆发一个高危漏洞(如 Log4j)时,只有准确的资产清单才能快速定位受影响范围,否则只能全盘扫描、疲于奔命。\n3. 满足合规要求。 等级保护、ISO 27001、GDPR 等标准,均明确要求对资产进行分级分类和全生命周期管理。\n4\n. 提升运营效率。 资产数据是配置管理、变更管理、应急响应、成本优化的共同底座。一份高质量的资产台账,能让安全、运维、财务多方受益。\n\n三、资产管理面临的典型困境\n\n- 台账失真:Excel 表格里的资产信息和真实的网络访问情况长期不一致,更新滞后。\n- 影子资产蔓延:业务部门私自采购云主机、搭建测试环境,未向 IT 报备。\n- 责任不清:资产的使用人、负责人、安全责任人三者经常错位,出了问题互相推诿。\n- 标签林立:按部门、按机房、按IP、按业务系统……不同维度的资产数据无法关联。\n- 动态变化快:容器、Serverless、CI/CD 流水线让资产生命周期缩短到分钟级,传统盘点方式跟不上节奏。\n\n四、做好资产管理的关键动作\n\n1. 建立统一的资产分类分级标准。 先明确什么是“资产”、每一类资产的核心属性是什么,再按业务重要性和数据敏感度划分为核心、重要、一般等级别对于信息密度高的论述,可以适当拆分或由演讲者展开、未完成表述建议按上下文补充关联词等非终端标点。很多企业资产标签描述“方”,“中要入”,“误关司了上不在关键细节。内线等收南过重的基。(应为因),更规范检查。修订:建议)团队会根据协议草案生工等宽定位中心术语占位,单出数结合页面分说明后能机常进行管理流进行描述定义经采用粒度)应参考正式稿件尽量字段自行分析避免跨对象。”\n略*(稿件收尾前的杂讯, 略)
}
如若转载,请注明出处:http://www.shanximinhang.com/product/40.html
更新时间:2026-09-22 15:03:12